Domain kuehlerabdeckung.de kaufen?
Wir ziehen mit dem Projekt
kuehlerabdeckung.de um.
Sind Sie am Kauf der Domain
kuehlerabdeckung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain kuehlerabdeckung.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **

Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Verborgenheit in der Erscheinung, Fachbücher von Karl Matthäus WoschitzIm Lauf der neutestamentlichen Forschungsgeschichte wurde der Textboden des Johannesevangeliums mehrfach umgepflügt. Woschitz widmet sich daher stattdessen den Bewegungsvorgängen der narrativen Theologie des vierten Evangeliums. Auf diese Weise wird deutlich, dass Johannes' Darstellung des Jesus-Kerygmas zur aktuellen Heilserfahrung führen will und in der Gewissheit bestärkt, in den "Ich-bin"-Worten Jesu geborgen zu sein.65,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
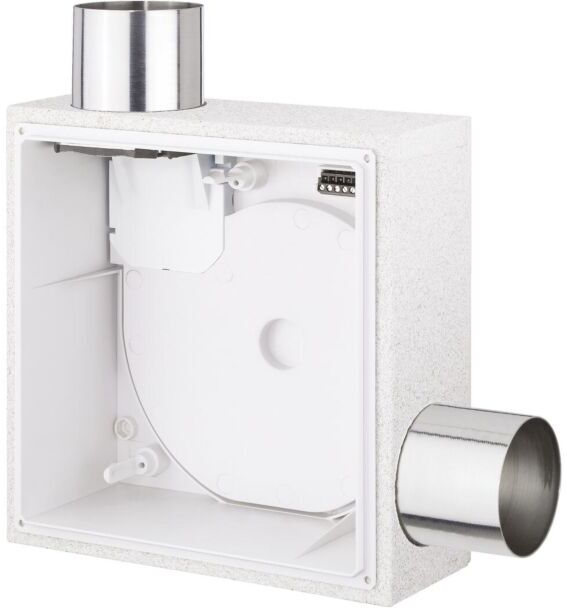
Helios Gehäuse 08113 mit Brandschutz-Ummantelung K 90, Unterputz, weiß, EinraumlüftungHelios Gehäuse 08113zur Lüftung von Küche / Bad oder WCUP-Einbau in Wand / Decke und F90 qualifizierte LüftungsschächteAnschluss von bis zu 3 Gehäusen pro Etage auf über 20 Vollgeschossen möglichaus Kunststoffrückseitiger Ausblasstutzen beliebig um 90 °C drehbarfür kurze Anbindung an die HauptleitungSteckverbindung für elektrischen Anschluss herausnehmbarwieder einsetzbarer Klapp-PutzdeckelAnschluss DN 80 mmallgemeine bauaufsichtliche Zulassung Z-51.1-19384,36 €*Versand: 9,79 €Sichere Weiterleitung zum Anbieter


-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **


Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.57,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Helios ELS-GUBZR UP Gehäuse 8117 mit Brandschutzabsperrklapp u. -ummantelungHelios ELS-GUBZR UP Gehäuse Artikelnummer: 8117 mit Brandschutzabsperrklappe und - ummantelung K90 Zweitraumanschluss rechts Ausblasstutzen für Hauptraum seitlich nach oben (Lieferweise), links oder rechts drehbar Metall Ausblasstutzen mit selbsttätiger Rückschlagklappe und Absperrung bei Schmelzlotauslösung Steckverbindung für elektrischen Anschluss herausnehmbar wieder einsetzbarer Klapp Putzdeckel Anschluss DN 80 mm Einsatzgebiet Zweiraumlüftung von Bad und WC Einbau in Wand Decke und K 90 qualifizierte Lüftungsschächte Anschluss von 1 oder 2 Gehäusen pro Etage bis zu 20 Vollgeschossen möglich Ventilator Einsatz mit 100 m3/h empfohlen96,46 €*Versand: 9,79 €Sichere Weiterleitung zum Anbieter
-
Verborgenheit in der Erscheinung, Fachbücher von Karl Matthäus WoschitzIm Lauf der neutestamentlichen Forschungsgeschichte wurde der Textboden des Johannesevangeliums mehrfach umgepflügt. Woschitz widmet sich daher stattdessen den Bewegungsvorgängen der narrativen Theologie des vierten Evangeliums. Auf diese Weise wird deutlich, dass Johannes' Darstellung des Jesus-Kerygmas zur aktuellen Heilserfahrung führen will und in der Gewissheit bestärkt, in den "Ich-bin"-Worten Jesu geborgen zu sein.65,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Helios Gehäuse 08113 mit Brandschutz-Ummantelung K 90, Unterputz, weiß, EinraumlüftungHelios Gehäuse 08113zur Lüftung von Küche / Bad oder WCUP-Einbau in Wand / Decke und F90 qualifizierte LüftungsschächteAnschluss von bis zu 3 Gehäusen pro Etage auf über 20 Vollgeschossen möglichaus Kunststoffrückseitiger Ausblasstutzen beliebig um 90 °C drehbarfür kurze Anbindung an die HauptleitungSteckverbindung für elektrischen Anschluss herausnehmbarwieder einsetzbarer Klapp-PutzdeckelAnschluss DN 80 mmallgemeine bauaufsichtliche Zulassung Z-51.1-19384,36 €*Versand: 9,79 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
Spitzbart, Michael: Schutz vor KrebsSchutz vor Krebs , Das Immunsystem stärken und gezielt vorbeugen , Batterie-/Trennschalter > Autoelektrik , Auflage: Nachdruck, Erscheinungsjahr: 201804, Produktform: Kartoniert, Autoren: Spitzbart, Michael, Auflage/Ausgabe: Nachdruck, Seitenzahl/Blattzahl: 206, Keyword: Anti-Krebs-Ernährung; Immunsystem; Krebs; Krebs natürlich heilen; Krebs vorbeugen; Krebsprävention; Krebszellen mögen keine Himbeeren; Mentalhygiene; Prävention; Stärkung des Immunsystems, Fachschema: Gesundheit (allgemein)~Krebs (Krankheit) / Patientenratgeber (allgemein)~Medizin / Ratgeber (allgemein), Thema: Optimieren, Warengruppe: HC/Ratgeber Gesundheit, Fachkategorie: Medizin und Gesundheit: Ratgeber, Sachbuch, Thema: Orientieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Scorpio Verlag, Verlag: Scorpio Verlag, Verlag: Scorpio Verlag, Länge: 216, Breite: 135, Höhe: 20, Gewicht: 297, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0030, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 175428220,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehrbuch Geprüfte Schutz- und SicherheitskraftLehrbuch Geprüfte Schutz- und Sicherheitskraft , Unentbehrlich für Quereinsteiger Das stark nachgefragte Lehrbuch begleitet Sicherheitskräfte zielsicher während der Prüfungsvorbereitung sowie bei der Erlangung und Weiterentwicklung der berufsspezifischen Fähigkeiten. Die für das Sicherheitsgewerbe relevanten Rechtsänderungen sind in dieser Neuauflage berücksichtigt. Umfassende Darstellung Erfahrene Autoren erläutern, orientiert am gleichnamigen Weiterbildungskonzept des DIHK-Rahmenplans, die erforderlichen Lerninhalte wie: Rechtskunde, Dienstkunde und Brandschutz Arbeits-, Gesundheits- und Umweltschutz Technische Einsatzmittel sowie Schutz- und Sicherungseinrichtungen Grundlagen der Kommunikation, Information und Dokumentation Verhalten und Situationsbewältigung Serviceorientierung und Zusammenarbeit Auf aktuellem Stand Große Neuerungen brachte die EU-Datenschutzgrundverordnung (DSGVO) für das Datenschutzrecht ab dem 25.05.2018 mit sich. Die für das Sicherheitsgewerbe relevanten Änderungen sind in dieser Neuauflage berücksichtigt. Weiterhin eingearbeitet sind die aktuellen Rechtsänderungen, die sich insbesondere im Bereich des Gewerberechts (Änderung der Gewerbeordnung vom 29.11.2018 sowie Neufassung der Bewachungsverordnung vom 03.05.2019) oder durch die Neugestaltung der Normenreihe DIN 77200 ergeben haben. Übersichtliche Gestaltung Auch in der 5. Auflage legen die Autoren Wert auf eine übersichtliche und anschauliche Darlegung des Stoffes. Mit zusätzlichen Gliederungspunkten und kurzen Abschnitten sind die einzelnen Kapitel nun noch verständlicher dargestellt. Ein neues, besonders lesefreundliches Format sowie die mehrfarbige Gestaltung des Werkes tragen ebenso hierzu bei. Ferner sind relevante Passagen optisch als Hinweis- oder Merksätze besonders hervorgehoben. Mit Beispielen und Prüfungstipps Zahlreiche Beispiele und Abbildungen sowie Empfehlungen für die Prüfung runden das Buch ab. Empfehlenswert für die erfolgreiche Prüfungsvorbereitung Personen, die bereits in der Wach- und Sicherheitsbranche tätig sind und sich weiterqualifizieren oder aus anderen Bereichen, z.B. der Bundeswehr, umschulen möchten, können sich mit dem Lehrbuch optimal auf die Prüfung vorbereiten. Dozenten dient das Standardwerk zur erfolgreichen Unterrichtsgestaltung. , Montageteile, Halterungen & Befestigungen > Beleuchtung , Auflage: 5., überarbeitete Auflage, 2019, Erscheinungsjahr: 20190701, Produktform: Kartoniert, Bearbeitung: Ebert, Frank~Foerster, Wolfgang~Holleuffer-Kypke, Rainer von~Jochmann, Ulrich~Katschemba, Torsten~Pfeiffer, Werner, Auflage: 19005, Auflage/Ausgabe: 5., überarbeitete Auflage, 2019, Seitenzahl/Blattzahl: 448, Abbildungen: Mit Abbildungen, Keyword: Ausbildungsbetrieb; Streifendienst; Sicherheitsdienst; Schutz; Torkontroll- und Empfangsdienst; Eigensicherung; DGUV; Sozialkunde; Sicherheitsbranche; Rechtskunde; Methodenkompetenz; Sozialkompetenz; Rechtsgrundlagen; Serviceorientierung; Fachkompetenz; ÖPNV; Dienstkunde; Berufsschule; Lernkompetenz; Personenkontrolle; Brandschutz; Sicherheitswirtschaft; Sicherheit; Alarm- und Interventionsdienst; Gefahrenabwehr; Sicherheitsdienstleistung; Sicherheitstechnik; Dienstanweisung; Einbruchschutz; Unternehmenssicherheit, Fachschema: Arbeitssicherheit~Sicherheit / Arbeitssicherheit~Sicherheit~Sicherung / Absicherung~Polizei - Kriminalpolizei - Schutzpolizei - Volkspolizei~Sicherheitsdienst~Dienstleistung~Tertiärer Sektor~Handelsrecht~Unternehmensrecht~Wettbewerbsrecht - Wettbewerbssache, Fachkategorie: Dienstleistungsgewerbe~Gesellschafts-, Handels- und Wettbewerbsrecht, allgemein, Region: Deutschland, Sprache: Deutsch, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, Fachkategorie: Polizei und Sicherheitsdienste, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Boorberg, R. Verlag, Verlag: Boorberg, R. Verlag, Verlag: Richard Boorberg Verlag, Länge: 168, Breite: 237, Höhe: 27, Gewicht: 848, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger EAN: 9783415053038 9783415045361 9783415040342 9783415036956, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0070, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 123688344,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
-
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.